struttura di un pacchetto
Reti di telecomunicazione
Una rete di telecomunicazione è costituita da diversi trasmettitori e da diversi ricevitori che comunicano tra di loro. Vi sono due tipi fondamentali:
1 - Rete a commutazione di circuito.
La rete a commutazione di circuito è costituita da diversi circuiti elettronici che vengono usati successivamente nel tempo da utenti diversi. Esempio tipico di una rete a commutazione di circuito è la linea telefonica tradizionale, che è costituita da diversi circuiti elettronici, situati nella centrale telefonica, che vengono collegati all'utente desiderato solo nel momento in cui componiamo un certo numero telefonico. Finita la telefonata l'utente viene staccato dalla rete telefonica. Quindi si cambia il circuito utilizzato in base all'utente da collegare.
2 - Rete a commutazione di pacchetto.
La rete a commutazione di pacchetto, detta anche rete PBN ( Packet Based Network), è costituita da uno stesso insieme di circuiti elettronici a cui sono collegati contemporaneamente tutti gli utenti. L'informazione di partenza viene divisa in piccoli pezzi, detti pacchetti;
|
|
|
struttura di un pacchetto |
ogni pacchetto contiene, oltre alla piccola informazione da trasmettere, anche una intestazione ( header ) che indica chi è il mittente, a quale destinatario l'informazione contenuta nel pacchetto deve arrivare, le indicazioni per il controllo degli errori di trasmissione. Una delle principali reti che utilizza la commutazione di pacchetto è la rete Internet.
Internet è un insieme di milioni di computer ( host ) collegati tra di loro elettricamente, in modo da potersi scambiare i pacchetti di dati. Ogni computer collegato alla rete internet è detto host, cioè ospite, e costituisce l'utilizzatore finale del pacchetto di dati, contenente le informazioni di partenza, che si vogliono trasmettere tra un computer e l'altro.
Per poter funzionare la rete Internet ha bisogno non sono dei collegamenti elettrici fisici, costituiti da computer, interfacce, cavi di collegamento, ecc., ma anche da un insieme di regole da rispettare nella comunicazione, dette protocolli di rete.
| livelli | protocolli | |
| 1 | livello fisico ( Phisical Layer ) | collegamenti elettrici |
| 2 | livello di collegamento dei dati ( Data Link Layer ) detto anche livello di linea | Ethernet, WiFi, PPP, ATM, ... |
| 3 | livello di rete ( Network Layer ) | IPv4, IPv6, ... |
| 4 | livello di trasporto (Transport Layer ) | TCP, UDP, ... |
| 5 | livello applicazioni (Application Layer ) | HTTP, HTTPS , SMTP, POP3, FTP, SSH, SFTP, DNS, VoIP, , ... |
Distinguiamo 5 livelli nella struttura della rete internet:
1 - Livello fisico ( Phisical Layer ): è l'insieme dei circuti elettronici che consentono il passaggio della corrente da un circuito ad un altro.
E' costituito da: computer, schede di rete, connettori, cavi elettrici, fibre ottiche, reti senza filo, dette wireless, ecc. Il segnale, cioè l'insieme di bit che costituisce il pacchetto, può viaggiare senza modulazione, cioè in banda base, oppure con la modulazione, cioè in banda traslata. Essendo i computer lontani tra di loro, il segnale elettrico è soggetto ad attenuazioni, rumori, interferenze, distorsioni.
2 - Livello di collegamento dei dati ( Data Link Layer ): è un livello logico che si occupa del trasferimento dei pacchetti di dati lungo una linea fisica, appartentente al livello fisico. I pacchetti vengono racchiusi all'interno di un contenitore detto frame. Il frame viaggia tra diverse apparecchiature fisiche a livello 2; nel trasporto vi possono essere degli errori di trasmissione che devono obbligatoriamente essere rilevati. Il frame con errori a volte può essere corretto; nel caso contrario viene scartato è richiesto al mittente un nuovo invio di un frame, contenente il pacchetto di dati. Questo livello regola, inoltre, il flusso di dati, come nel caso di un trasmettitore più veloce di un ricevitore, oppure quando più trasmettitori vogliono inviare dati contemporaneamente sulla stessa linea. Questo livello usa i protocolli: Ethernet (rete locale su cavo, tra computer della stessa azienda ), WiFi (rete locale senza fili tra computer della stessa azienda ), PPP (protocollo che collega due punti fisici, come un utente finale e un fornitore di servizi internet, detto provider ), ATM (protocollo di trasferimento asincrono con pacchetti a lunghezza fissa, usato nell'ADSL ) e altri protocolli di rete.
3 - Livello di rete ( Network Layer ): ha il compito della trasmissione dei pacchetti tra due host diversi non collegati tra di loro fisicamente. Questo livello è caratteristico dei nodi della rete Internet dove sono presenti dei commutatori ( switch ) oppure degli instradatori di pacchetti ( router ). In questo livello il pacchetto viene ricevuto su di una porta, memorizzato, e ritrasmesso su di un'altra porta, in base alla strada da percorrere per raggiungere l'indirizzo del destinatario. Il protocollo utilizzato è detto Internet Protocol, in sigla IP . Vi sono diverse versioni del protocollo internet IP, in particolare oggi si usa la versione 4 detta IPv4; in futuro si prevede di utilizzare la versione 6 detta IPv6. Il vantaggio del protocollo internet IP è quello di poter connettere reti e host aventi tecnologie e prestazioni diverse.
4 - Livello di trasporto (Transport Layer ): il livello di trasporto fornisce un canale di comunicazione tra gli utenti finali della rete; il canale di comunicazione prevede che le operazioni relative ai protocolli avvengano nei punti iniziali e finali della rete e non durante il percorso che il pacchetto compie partendo dal trasmettitore al ricevitore. Il sistema di trasporto è, quindi, con terminali intelligenti e rete stupida; per questo è detto end to end.
I protocolli utilizzati sono il protocollo per il controllo della trasmissione TCP ( Transmission Control Protocol ) e il protocollo del datagramma dell'utente UDP (User Datagram Protocol).
Protocollo per il controllo della trasmissione TCP ( Transmission Control Protocol )
Il protocollo per il controllo della trasmissione TCP (Transmission Control Protocol) stabilisce dapprima una connessione tra due programmi applicativi, uno residente nel computer del mittente e l'altro nel computer del ricevente, cioè tra i due utenti finali della rete. L'insieme dei byte da trasmettere viene suddiviso dal protocollo in piccoli pezzi detti pacchetti; ad ogni pacchetto viene aggiunto una intestazione detta header.
L'header contiene: il numero di porta del computer trasmittente; il numero di porta del computer ricevente; un numero di sequenza che indica lo scostamento in byte rispetto al numero iniziale di sequenza negoziato all'inizio della connessione; un numero di riscontro che indica il valore del prossimo numero di sequenza che il computer trasmittente si aspetta di ricevere dal computer ricevente; la lunghezza, in parole da 32 bit, del pacchetto considerando header + dati; il risultato della somma di controllo tra header e dati; più altri dati di controllo del flusso.
Il protocollo TCP garantisce che i pacchetti giungano al ricevente nell'ordine iniziale; se un pacchetto non viene ricevuto entro un determinato tempo, si ha la fine del tempo disponibile, cioè il timeout e il pacchetto viene rinviato di nuovo; tuttavia il protocollo TCP garantisce che di pacchetti uguali ne arrivi uno solo, senza duplicati.
Il protocollo TCP consente la verifica degli errori mediante una somma di controllo ( checksum ), e il pacchetto errato può essere ritrasmesso più volte, fin quando non arriva in modo corretto. La somma di controllo consiste in una somma dei bit del pacchetto che si trovano a 1 oppure a zero; il risultato della somma viene inserto nell'header del singolo pacchetto. Il computer ricevente calcola di nuovo la somma dei bit del pacchetto ricevuto e confronta se la somma è eguale a quella indicata nell'header del pacchetto. Se i valori sono uguali vuol dire che il pacchetto è arrivato integro.
I pacchetti vengono inviati nelle due direzioni contemporaneamente, cioè un singolo computer può trasmettere dei pacchetti e può ricevevere dei pacchetti contemporaneamente; per questo la trasmissione è detta full duplex, cioè nelle due direzioni e contemporaneamente. Se invece avvenisse nelle due direzioni ma non contemporaneamente sarebbe una connessione half duplex.
Il protocollo TCP compie un controllo del flusso di trasmissione, evitando che il mittente invii una eccessiva quantità di dati, senza aspettare che il ricevente li abbia ricevuti ed elaborati.
Il protocollo evita anche la congestione nella rete, cioè evita che il numero di pacchetti inviati superi la capacità di trasporto della rete.
Il protocollo TCP consente più connessioni contemporanee nello stesso computer, cioè la multiplazione, usando porte diverse per ciascuna connessione. La porta è un numero a 16 bit che identifica in modo univoco una certa connessione attiva in un certo momento in un certo computer. Ogni singolo pacchetto è identificato dalla quadrupla costituita da: indirizzo del mittente, indirizzo del ricevente, porta del mittente, porta del ricevente.
I principali utilizzi del protocollo TCP sono i seguenti:
| Applicazione | Protocollo livello applicazioni | Protocollo livello di trasporto |
| Posta elettronica | SMTP | TCP |
| Accesso a terminale remoto | telnet | TCP |
| Trasferimento file | FTP | TCP (comandi) + UDP (flusso dei dati) - oppure TCP per comandi e flusso dei dati |
| Web | HTTP | TCP |
| Streaming Audio/Video | RTSP/RTP | TCP (comandi) + UDP (flusso) |
Protocollo del datagramma dell'utente UDP ( User Datagram Protocol)
Il protocollo del datagramma dell'utente UDP (User Datagram Protocol) non stabilisce una connessione iniziale tra i due computer mittente e ricevente. L'insieme dei byte da trasmettere viene suddiviso dal protocollo in piccoli pezzi detti pacchetti o datagrammi; ad ogni datagramma viene aggiunta una intestazione detta header. L'header contiene: il numero di porta del computer trasmittente, il numero di porta del computer ricevente, la lunghezza in byte del datagramma considerando header + dati, il risultato della somma di controllo tra header e dati.
I datagrammi vengono inviati singolarmente in modo indipendente l'uno dopo l'altro, senza verificare né che il ricevente abbia ricevuto i dati né che li abbia ricevuti in modo corretto, cioè nella sequenza temporale con cui sono partiti. Questo procollo viene usato quando non ha importanza la perdita di qualche pacchetto di dati ma è importante la velocità di trasmissione, come nelle trasmissioni audio o video.
Il protocollo UDP consente più connessioni contemporanee nello stesso computer, cioè la multiplazione, usando porte diverse per ciascuna connessione.
Il protocollo UDP consente la verifica degli errori mediante una somma di controllo ( checksum ) , ma il pacchetto errato non può essere ritrasmesso.
Il protocollo UDP non controlla il flusso di trasmissione né evita la congestione della rete.
Un server che utilizza il protocollo UDP, avendo meno dati da memorizzare, può servire più host riceventi contemporaneamente.
I principali utilizzi del protocollo UDP sono i seguenti:
| Applicazione | Protocollo livello applicazioni | Protocollo livello di trasporto |
| Trasferimento file | FTP | TCP (comandi) + UDP (flusso dei dati) - oppure TCP per comandi e flusso dei dati |
| Streaming Audio/Video | RTSP/RTP | TCP (comandi) + UDP (flusso) |
| Telefonia su internet (VoIP) | SIP, H.323, .. | UDP |
| Risoluzione dei nomi | DNS | UDP |
5 - Livello delle applicazioni (Application Layer ): il livello delle applicazioni fornisce i servizi per i processi dei programmi software applicativi. Un programma applicativi ivia e riceve i pacchetti utilizzando i protocolli TCP o UDP del livello di trasporto. I principali protocolli utilizzati sono: HTTP, HTTPS , SMTP, POP3, FTP, SFTP, DNS, VoIP
Protocollo per il trasferimento degli ipertesti HTTP ( HyperText Transfer Protocol)
L'ipertesto è un file di testo, scritto nel codice ASCII, contenente anche delle istruzioni particolari racchiuse tra i caratteri "<" e ">" che consentono l'inserimento di immagini, la scritta del testo con diversi Font e dimensioni, il collegamento ad altri ipertesti, ecc. Il tag è una istruzione particolare che inizia con "<" e finisce con ">". Gli ipertesti vengono scritti con il linguaggio di programmazione HTML (HyperText Markup Language). L'HTML non è un vero linguaggio di programmazione ma è piuttosto un linguaggio di marcatura del testo, cioè indica come il testo deve essere riprodotto su di una pagina web, cioè la pagina di Internet. L'insieme di tutte le pagine di Internet è detto World Wide Web, in sigla WWW.
Il protocollo per il trasferimento degli ipertesti HTTP serve appunto a trasferire gli ipertesti da un computer all'altro della rete Internet. Un computer dotato di grande memoria di massa è detto server; esso memorizza le pagine web e resta sempre acceso e pronto a ricevere sulla porta 80 delle richieste di pagine da altri computer degli utenti, detti client. Vi sono due tipi di messaggi: messaggio di richiesta di una pagina, che parte dal computer client, e messaggio di risposta che parte dal server.
Il messaggio di richiesta di una pagina parte dal computer client ed utilizza un localizzatore normalizzato di risorse detto URL ( Uniform Resource Locator ) . L'URL identifica in modo univoco una certa pagina web;
Esempio:
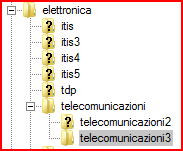
https://www.scuolaelettrica.it/elettronica/telecomunicazioni/telecomunicazioni3/telecom20.php
è un URL che identifica questa pagina web in modo univoco su Internet. La pagina appartiene al dominio www.scuolaelettrica.it.
|
|
|
struttura ad albero |
In questo dominio esiste una cartella di file denominata "elettronica"; all'interno di questa cartella vi è un'altra cartella denominata "telecomunicazioni"; all'interno di "telecomunicazioni" vi è una cartella denominata "telecomunicazioni3"; all'interno di questa cartella vi è il file telecom20.php che contiene quanto si vede in questa pagina web.
Protocollo per il trasferimento degli ipertesti su livello sicuro della sorgente HTTPS ( HyperText Transfer Protocol over Secure Socket Layer)
E un protocollo che trasferisce in modo sicuro gli ipertesti dal computer trasmittente al computer ricevente; in internet, poiché i dati viaggiano sulla rete, possono essere intercettati da computer disonesti e cambiati senza che né il mittentente né il destinatario se ne accorgano.
Nel protocollo HTTPS la porta di comunicazione è la 443; inizialmente si stabilisce un canale di comunicazione criptato tra client e server, attraverso uno scambio di certificati; una volta stabilito il canale di comunicazione, viene utilizzato il protocollo HTTP; il messaggio di partenza viene criptato, cioè viene reso illeggibile a terzi, che non possiedono la chiave di cifratura; la cifratura avviene sul livello 4 di trasporto.
Questo procollo garantisce una certa sicurezza nei dati trasmessi e ricevuti.
Esempio:
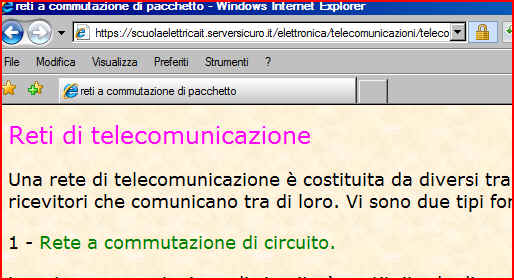
https://scuolaelettrica.it/elettronica/telecomunicazioni/telecomunicazioni3/telecom20.php
 |
|
protocollo di sicurezza HTTPS |
è un indirizzo che ci consente di ricevere la
pagina in modo sicuro; è visibile il lucchetto
 che garantisce il trasferimento dei dati con il protocollo HTTPS.
Protocollo semplice per il trasferimento della posta SMTP ( Simple Mail Transfer Protocol )
E' un protocollo per la posta elettronica, detta email. L'email è un file di testo, contenente anche immagini e suoni, da inviare ad un destinatario. E' necessario che il destinatario sia in possesso di una casella di posta elettronica attiva; mentre si possono inviare email con il mittente inesistente o a nome di un altro possessore di casella email, a sua insaputa.
Come livello di trasporto utilizza il protocollo TCP; la porta utilizzata è la 25. Il file trasmesso è di tipo testuale, in codice ASCII a 7 bit, cioè con 128 caratteri, senza le lettere accentate e senza il supporto dei caratteri speciali delle varie lingue. La lunghezza massima della riga è di 1.000 caratteri. Non consente di trasmettere file binari; per poterli trasmettere occorre cambiare la codificazione, mediante una transcodifica. In particolare si usa la codifica MIME ( Multipurpose Internet Mail Extensions ) che contiene le estensioni per il pluriuso della posta elettronica; in particolare la codifica MIME consente l'uso dei caratteri ASCII a 8 bit, quindi con il supporto dei caratteri speciali delle varie lingue; consente l'invio di immagini, suoni, filmati, programmi, ecc.
Il protocollo SMTP consente solo di inviare i messaggi ma non di riceverli; per la ricezione si usa il protocollo POP3 ( Post Office Protocol ).
Il protocollo SMTP non consente l'autenticazione del mittente, per cui si può inviare facilmente posta spazzatura ( spam ) a molti destinatari, senza essere riconosciuti, in quanto il messaggio viene comunque inviato da un server al quale ci si collega per l'invio dell'email.
Protocollo dell'ufficio postale POP3 ( Post Office Protocol versione 3). E' un protocollo che permette la lettura della posta elettronica presente su di un server.
Per poter leggere le email occorre essere autenticati mediante un account, cioè l'insieme di un nume di utente ed una password. Il server della posta elettronica resta sempre in attesa sulla porta 110 per una connessione con il protocollo TCP da parte di un cliente.
Per poter leggere l'email è necessario scaricarla sul computer del cliente; l'email resta ancora memorizzata sul server anche dopo la lettura, ma può essere anche cancellata.
Il protocollo POP3 non prevede la cifratura, per cui nome utente e password viaggiano in chiaro sulla rete e possono essere intercettati facilmente.
Protocollo per il traferimento dei file FTP ( File Transfer Protocol). E un protocollo che consente la gestione dei file tra due computer mediante il protocollo del livello di trasporto TCP.
In pratica il computer client è in grado di memorizzare dei file sul server, creare nuove cartelle di file sul server, cancellare e rinominare file e cartelle sul server, trasferire file dal server al client e dal client al server.
Il protollo utilizza due connessioni separate: una connessione per trasferire i comandi ed una connessione per trasferire i file da un computer all'altro. Un server FTP rimane normalmente in ascolto sulla porta 21 in attesa dei comandi da parte dei vari client; una volta avvenuta la connessione avviene l'autenticazione del client mediante nome utente e password; se la password viene accettata viene aperta una seconda connessione sulla porta 20 del server per il trasferimento dei file. La connessione dei comandi resta sempre attiva, mentre la connessione per trasferire i file termina a trasferimento avvenuto del singolo file.
Le due connessioni, sia dei comandi sia dei file, non sono cifrate, quindi password e file viaggiano in chiaro sulla rete e possono essere intercettati dai delinquenti della rete, detti hacker. Il problema può essere risolto utilizzando il protocollo SFTP.
Protocollo del terminale sicuro SSH (Secure SHell). La shell è un programma che utilizza dei comandi che vengono scritti su di una riga ed eseguiti o dal computer che scrive il comando o da un computer lontano collegato nella rete Internet.
Il protocollo SSH è una shell sicura, cioè un programma sicuro che stabilisce una connessione cifrata tra due computer, mediante dei comandi che vengono scritti su di una riga di comando. Si utilizza una cifratura a 128 bit sia nella fase iniziale di autenticazione, mediante nome utente e password, sia nella linea dei comandi, sia nel trasferimento dei file tra i due computer.
Protocollo per il traferimento dei file in modo sicuro SFTP ( SSH File Transfer Protocol). E un protocollo che consente la gestione dei file tra due computer mediante il protocollo sicuro detto SSH (Secure SHell).
Protocollo del sistema dei nomi di dominio DNS ( Domain Name System). E un protocollo che consente, partendo dal nome di un dominio, di ricavare il corrispondente indirizzo IP e viceversa. Un indirizzo IP è un numero che identifica in modo univoco un computer collegato ad Internet o ad una rete locale. In realtà l'indirizzo IP viene assegnato alla scheda di rete collegata con il computer; di conseguenza lo stesso computer ha diversi indirizzi IP, uno per ogni scheda di rete collegata al computer.
Attualmente la versione usata per gli indirizzi IP è la versione 4, cioè IPv4; essa prevede la gestione degli indirizzi tramite un numero a 32 bit composto da 4 byte di 8 bit ciascuno; ogni byte contiene un numero che va da 0 a 255; i quattro byte sono separati da un punto secondo la struttura:
xxx.xxx.xxx.xxx
dove xxx rappresenta un numero intero nel sistema decimale da 0 a 255.
Per identificare un dominio, al posto di indicare il suo indirizzo IP, si usa un nome nella propria lingua nazionale; per esempio il nostro sito è identificato da un nome di dominio: scuolaelettrica.it . Esiste un archivio ( data base ) in cui sono memorizzati tutti i nomi dei domini ed il corrispondente indirizzo IP; questo archivio si chiama VHOIS
Protocollo della voce tramite Internet VoIP ( Voice over Internet Protocol). E un protocollo di tipo telefonico, che consente di parlare con altri utenti, utilizzando la rete Internet a commutazione di pacchetto, al posto della rete telefonica tradizionale che è a commutazione di circuito. Il collegamento voce è possibile anche con gli utenti collegati alla rete telefonica tradizionale PSTN, mediante un adattatore telefonico o telefono IP.
Solo quando uno dei due utenti collegati sta parlando, la voce viene digitalizzata, compressa e trasformata in un pacchetto IP. I pacchetti giunti a destinazione vengono decompressi e trasformati in un file audio.
La tecnologia VoIP utilizza contemporanemante due protocolli, uno per la trasmissione dei pacchetti e l'altro per le informazioni di servizio, come la identificazione del chiamante, la ricostruzione dell'audio, la sincronizzazione.
I protocolli usati sono numerosi e non esiste ancora un protocollo prevalente.
2025
|
|


 |
 |
 |

|
 |
 |
 |
 |
 |
 |
 |
 |
Indice di tutte le pagine del sito